
こんにちは、リョウです。
海外で生活していると、インターネットのセキュリティについて考える機会が日本にいた頃より増えました。
空港のフリーWi-Fi、オンライン決済、金融アプリ、クレジットカード、SMSなど、日常生活の多くがネットにつながっているからです。
僕自身、これまでにクレジットカードの不正利用を経験したことがあります。
また最近では、自分の名前や会社名を使った詐欺メールが届くことも珍しくありません。
さらに身近な人が、フィリピンの電子決済サービスを装った詐欺に引っかかり、実際にお金を失ったこともありました。
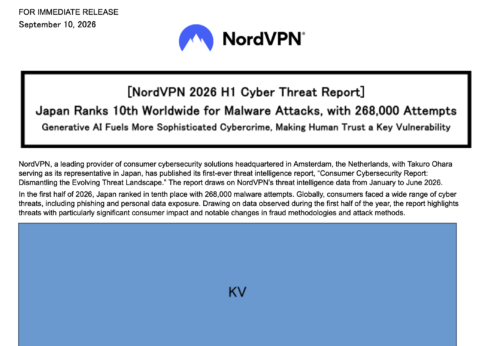
そんな中、NordVPNが2026年上半期のサイバー脅威についてまとめたレポートを公開しました。
その内容を見て感じたのが、
「これからネット詐欺を見抜くのは、さらに難しくなるかもしれない」
ということです。
特に生成AIの進化によって、文章だけではなく、音声や動画まで本物そっくりに作れるようになっています。
今回はNordVPNの最新データと、僕自身の海外生活での経験をもとに、これから個人がどのようにネット上のリスクと向き合えばいいのかを考えてみたいと思います。
※本記事にはアフィリエイトリンクを含みます。
- 1 日本でも26.8万件のマルウェア攻撃が確認されている
- 2 僕自身、タイでクレジットカードを不正利用されたことがある
- 3 フィッシングの99%が有名ブランドへの「なりすまし」
- 4 最近は僕の名前や会社名を使った詐欺メールも届く
- 5 フィリピンではGcashを装った詐欺も身近にある
- 6 知らない番号から「高収入の仕事」の連絡が来ることもある
- 7 空港のフリーWi-FiではVPNをONにするようにしている
- 8 僕は金融アプリを使うときもVPNをONにしている
- 9 最近は二段階認証もできるだけ設定するようになった
- 10 90日間で840万件の侵害アカウントが確認された
- 11 Cookieが盗まれるとパスワードだけ守っても十分ではない
- 12 一番怖いのは、生成AIで詐欺がさらにリアルになること
- 13 「怪しい文章を見抜く」だけでは足りない時代へ
- 14 NordVPNが紹介している5つの基本対策
- 15 VPNだけですべてのネット詐欺を防げるわけではない
- 16 NordVPNはVPN以外のセキュリティ機能も提供している
- 17 参照資料
日本でも26.8万件のマルウェア攻撃が確認されている
「サイバー攻撃」と聞くと、
「海外の大企業が狙われる話」
のように感じる人もいるかもしれません。
しかし、今回のNordVPNのレポートによると、2026年上半期には日本でも26.8万件のマルウェア攻撃が確認され、国別では世界10位となっています。
特に主要な脅威として挙げられているのが、インフォスティーラーと呼ばれるマルウェアです。
これは、
- パスワード
- Cookie
- クレジットカード情報
- その他の端末内データ
などを盗むことを目的としています。
つまり、ネット犯罪は決して一部の人だけの問題ではありません。
普通にスマホやPCを使っている僕たちにも関係する話です。
僕自身、タイでクレジットカードを不正利用されたことがある
僕も過去に、実際にネット関連の被害を経験しています。
タイに滞在していたとき、突然クレジットカードが利用できなくなりました。
最初は、
「カード会社側の問題かな?」
くらいに思っていたのですが、あとからカード会社に電話して確認してみると、アメリカのウェブサイトで数万円ほどの利用が確認されていたとのことでした。
もちろん、どこでカード情報が漏れたのかは特定できません。
おそらくオンライン上のどこかで情報を抜かれたのではないかと思っていますが、原因はわかりません。
ただ、この経験から感じたのは、
自分では普通にネットを使っているつもりでも、知らないところで情報が流出する可能性はある
ということです。
実際に被害に遭って初めて、ネットセキュリティをより意識するようになりました。
フィッシングの99%が有名ブランドへの「なりすまし」
今回のNordVPNのレポートで特に気になったのが、フィッシングについてです。
2026年上半期にNordVPNがブロックしたフィッシング接続は、440万件以上。
さらに、その99%がわずか300ブランドへのなりすましだったそうです。
特に多かったのが、
Microsoft
Roblox
Netflix
といった、誰もが知っているサービスです。
ここで重要なのは、
「知らない会社だから怪しい」という単純な話ではなくなっている
ということです。
むしろ普段から使っているサービスだからこそ、信用してしまいます。
最近は僕の名前や会社名を使った詐欺メールも届く
僕のところにも、迷惑メールは頻繁に届きます。
最近では、単なるスパムではなく、僕自身の名前や会社名が使われているメールが届くこともあります。
今のところ内容はかなり粗く、
「これは詐欺だろうな」
とすぐにわかるものがほとんどなので、基本的に読まずに削除しています。
リンクが貼られているものにも触れません。
ただ、今回のNordVPNのレポートでは、流出した氏名や住所などの情報を組み合わせて、より個人に合わせた攻撃が行われる可能性についても指摘されています。
そう考えると、
「自分の名前が入っているから本物」
という判断は、これからますます危険になりそうです。
フィリピンではGcashを装った詐欺も身近にある
僕が生活しているフィリピンでは、Gcashという電子決済サービスが広く使われています。
日本でいうPayPayのような存在ですね。
便利な一方で、Gcashを装った詐欺メッセージやリンクもよく問題になります。
身近なところでも実際に被害がありました。
僕の相方が、Gcash公式から届いたように見えるメッセージを信用してしまい、リンクを開いてしまったことがあります。
結果として、約5,000円ほど抜かれてしまいました。
金額だけを見ると大きな被害ではありません。
ただ怖いのは、
普段から使っているサービスを装われると、一気に警戒心が下がる
ということです。
知らない会社なら無視できます。
でも、
「Gcashから来た」
「Googleから来た」
「Microsoftから来た」
と思えば、一瞬信じてしまいます。
今回のNordVPNのレポートでも、こうした有名ブランドへの信頼そのものが攻撃に利用されていることが指摘されています。
知らない番号から「高収入の仕事」の連絡が来ることもある
フィリピンでは、突然知らない番号から、
「簡単な仕事があります」
「高収入を得られます」
といったメッセージが届くこともあります。
しかもかなりカジュアルです。
普通の人から連絡が来たような書き方なので、慣れていない人なら返信してしまう可能性もあると思います。
僕の場合は、その時点でかなり怪しいと感じるので反応しません。
ただ、こういう連絡を日常的に見ていると、
ネット詐欺への入口は想像以上に身近にある
と感じます。
空港のフリーWi-FiではVPNをONにするようにしている
海外を移動していると、どうしても公共Wi-Fiを使わなければならない場面があります。
僕の場合、普段はeSIMを使っています。
ただ以前、海外に到着したときにeSIMをすぐ使える状態にする準備を忘れていて、空港のフリーWi-Fiを使わざるを得ないことがありました。
そのときは、念のためVPNをONにして利用しました。
別に空港のWi-Fiを使ったからといって、必ず何かが起きるわけではありません。
ただ僕としては、
「万が一」がある以上、できる対策はしておく
という考えです。
海外生活をしていると、ホテル、空港、カフェ、コワーキングスペースなど、いろいろなネットワークを使うことになります。
だからこそ、公共Wi-Fiを使うときは特にセキュリティを意識しています。
僕は金融アプリを使うときもVPNをONにしている
現在、僕が特にVPNを使うのは、
公共Wi-Fiを利用するとき
そして、
金融系のアプリを使うとき
です。
この2つの場合は基本的にVPNをONにするようにしています。
一方で、スマホのモバイルデータ通信を使っているときは、常にVPNをONにしているわけではありません。
このあたりは、人によって使い方が違っていいと思います。
大切なのは、
「VPNを入れれば全部安全」
と考えるのではなく、自分がどんなネット環境を使っているのかを意識することです。
最近は二段階認証もできるだけ設定するようになった
もう一つ、僕が以前より意識するようになったのが二段階認証です。
最近はGoogleをはじめ、多くのサービス側でも二段階認証や多要素認証を推奨しています。
正直、以前はログインのたびに手間が増えるので、
「少し面倒だな」
と思うこともありました。
でも、自分自身のクレジットカード不正利用や、周りで詐欺被害が起きるのを見ると、考え方が変わりました。
少し面倒でも、守れる可能性が上がるなら設定したほうがいい。
今はそう考えています。
90日間で840万件の侵害アカウントが確認された
NordVPNのレポートでは、ダークウェブモニタリングによって、わずか90日間で840万件の侵害されたアカウントが確認されたとしています。
さらに、やり取りされているデータの47%以上には、氏名や住所が含まれていました。
つまり、単にメールアドレスやパスワードだけではありません。
名前、住所、利用サービスなど、複数の情報を組み合わせることで、
より「その人専用」に近い詐欺
を作れるようになります。
これが個人的にはかなり怖いところです。
Cookieが盗まれるとパスワードだけ守っても十分ではない
今回のレポートでは、2026年1月〜5月に940億件のCookieがオンライン上に流出し、そのうち12億件がセッションCookieだったことも報告されています。
セッションCookieは、サービスにログインしている状態を維持するためなどに使われます。
これが悪用されれば、状況によってはパスワードを直接入力しなくても、アカウントへの不正アクセスにつながる可能性があります。
つまり、
「強いパスワードさえ設定しておけば絶対安心」
とも言えないわけです。
パスワードだけではなく、
- 二段階認証
- OSの更新
- 不審なサイトを開かない
- 不要なアプリや拡張機能を減らす
- セキュリティ機能を活用する
といった複数の対策が重要になります。
一番怖いのは、生成AIで詐欺がさらにリアルになること
そして今回のレポートで、僕が最も気になったのが生成AIです。
今のところ、僕のところに届く詐欺メールは、まだ比較的わかりやすいものが多いです。
内容が粗かったり、不自然なリンクが入っていたりするので、
「これは怪しい」
と判断できます。
でも、個人的にはこれからのほうが危険だと思っています。
生成AIを使えば、自然な日本語を書くことは簡単です。
さらに最近では、動画生成AIもかなりリアルになっています。
一瞬見ただけでは、
「これ本物の映像じゃないの?」
と思うレベルのものも増えてきました。
これが文章だけではなく、
音声
動画
電話
などに広がったらどうなるでしょうか。
たとえば家族の声を使って、
「事故に遭ったからお金を振り込んで」
と言われたら。
会社の上司そっくりの音声で、
「この口座に今すぐ送金して」
と言われたら。
動画通話ですら本物かどうかわからなくなれば、詐欺を見抜く難易度は一気に上がります。
「怪しい文章を見抜く」だけでは足りない時代へ
これまでネット詐欺の対策として、
「日本語がおかしくないか確認する」
「文章に違和感がないかを見る」
という方法はある程度使えました。
しかし、生成AIの進化によって、それだけに頼るのは難しくなっていくと思います。
これから重要なのは、
内容ではなく、確認方法を決めておくこと
です。
たとえば、
「アカウントが停止されます」
というメールが来ても、そのメール内のリンクを押さない。
自分で公式アプリを開く。
公式サイトを検索してアクセスする。
家族から緊急の送金依頼が来ても、一度電話する。
会社から送金指示が来ても、別ルートで確認する。
こうした習慣のほうが、AI時代には重要になっていくと思います。
NordVPNが紹介している5つの基本対策
NordVPNのレポートでは、個人が取り組める対策として、大きく5つが紹介されています。
1.「今すぐ確認」など緊急性をあおるメッセージですぐ行動しない
2.送信元の企業名だけで信用せず、メールアドレスやURLも確認する
3.パスワードを使い回さず、多要素認証を利用する
4.OS、ブラウザ、アプリを最新の状態に保つ
5.悪質サイトや情報流出を検知できるセキュリティ機能を活用する
どれも特別難しい対策ではありません。
ただ、こういう基本的なことを習慣にできるかどうかが、これからますます大切になりそうです。
VPNだけですべてのネット詐欺を防げるわけではない
ここは大切なので、はっきり書いておきます。
VPNを使ったからといって、ネット詐欺やフィッシングをすべて防げるわけではありません。
偽物のサイトに自分でパスワードを入力してしまえば、VPNを使っていても被害に遭う可能性はあります。
僕自身、VPNはあくまでセキュリティ対策の一つとして使っています。
そのうえで、
- 二段階認証
- パスワード管理
- OSやアプリのアップデート
- 不審なリンクを開かない
- 公式サイトから確認する
といった対策を組み合わせる。
この考え方が一番現実的だと思います。
NordVPNはVPN以外のセキュリティ機能も提供している
NordVPNというと、
「海外から日本のサービスを見るためのVPN」
というイメージを持っている人もいるかもしれません。
ただ現在は、VPNだけではなく、悪質なウェブサイトやマルウェアへの対策、ダークウェブ上の情報流出をチェックするための機能など、オンラインセキュリティ全体を意識した機能も提供されています。
僕のように海外に長く滞在する人はもちろん、
- 海外旅行によく行く
- 空港やホテルのWi-Fiを使う
- オンラインバンキングを使う
- スマホで金融サービスをよく利用する
- ネット上のプライバシーやセキュリティが気になる
という人なら、一度チェックしてみてもいいと思います。
僕自身も、公共Wi-Fiや金融アプリを使うときはVPNをONにするようにしています。
気になる方は、NordVPNの機能や料金を公式サイトで確認してみてください。
▶ NordVPNをチェックする
まとめ|AI時代は「本物っぽいか」ではなく「どう確認したか」
僕自身、これまで海外生活の中で、
クレジットカードの不正利用
自分や会社名を使った詐欺メール
身近な人のGcash詐欺被害
怪しい高収入オファー
などを見たり経験したりしてきました。
それでも、今まではある程度、
「これは怪しいな」
と判断できるものが多かったです。
ただ、生成AIによって状況は変わりつつあります。
文章が自然になる。
音声が本人そっくりになる。
動画まで本物に見える。
そうなると、
「怪しいものを見抜く力」だけに頼るのは限界があります。
だからこそ、これから大切なのは、
「本物っぽいから信用する」のではなく、「公式の方法で確認する」こと。
そして、
VPN、二段階認証、パスワード管理、アップデートなどを組み合わせて、自分で守る習慣を作っておくこと。
僕自身も、完璧な対策ができているわけではありません。
ただ、一度クレジットカードの不正利用を経験すると、
「自分は大丈夫だろう」ではなく「万が一に備えておこう」
という考えになります。
ネットが便利になればなるほど、そこを狙う詐欺も進化します。
生成AI時代だからこそ、便利さを楽しみながら、セキュリティについても少しずつアップデートしていきたいですね。
参照資料
本記事では、NordVPNが2026年9月10日に公開した「Consumer Cybersecurity Report: Dismantling the Evolving Threat Landscape(消費者向けサイバーセキュリティレポート:変化するサイバー脅威の実態を読み解く)」および同レポートに関するプレスリリースを参考にしました。
同レポートは、2026年1月〜6月のNordVPNの脅威インテリジェンスデータを分析したものです。日本では26.8万件のマルウェア攻撃が確認され、世界10位と報告されています。
また、2026年上半期に440万件を超えるフィッシング接続がブロックされ、その99%が約300ブランドへのなりすましだったと報告されています。Microsoft、Roblox、Google、Netflixなどが上位に挙げられています。
ダークウェブモニタリングでは90日間に840万件の侵害アカウントが確認され、流出データの47%以上に住所や氏名が含まれていました。また、2026年1月〜5月には940億件のCookieが流出し、そのうち12億件がセッションCookieだったとしています。
生成AIについては、サイバー犯罪が大量・低品質な攻撃から、より精巧で標的を絞った攻撃へ移行していること、またAIや詐欺キットによって攻撃の参入障壁が下がっていることが指摘されています。
個人向けの対策としては、緊急性をあおる連絡ですぐ行動しないこと、送信元名だけを信用しないこと、パスワードの使い回しを避けて多要素認証を使うこと、OS・ブラウザ・アプリを更新すること、悪質サイトや流出情報を検知する機能を活用することなどが紹介されています。
The Remote Digital Hubをもっと見る
購読すると最新の投稿がメールで送信されます。





コメントを残す